Beginner
BlockchainAI Summary
Show More
Quickly grasp the article's content and gauge market sentiment in just 30 seconds!
Detailed Summary
Kryptografia jest podstawą kryptowaluty i bez niej żadna transakcja nie zostanie zabezpieczona, ani nie zostanie zachowana integralność jakichkolwiek informacji. Pomyśl o tym w ten sposób, kiedy przesyłasz dane peer-to-peer (P2P), Twoje dane mogą zostać ujawnione bez bezpiecznego szyfrowania i każdy może próbować odczytać strukturę danych bez wiedzy, że dane zostały naruszone. Właśnie dlatego klucze prywatne i publiczne są tak ważne do autoryzacji tych transakcji.
Podczas gdy klucze publiczne i prywatne starają się zabezpieczyć transakcję, są one wyraźnie inne, co odpowiada ich celom. Porównując je obok siebie, klucz publiczny służy do weryfikacji transakcji po złożeniu wniosku o transakcję. Powszechnie klucz publiczny jest również tłumaczony jako „adres” do otrzymywania kryptowalut. Podczas gdy klucz aprivate powiązany z kontem kryptowalutowym koncentruje się na autoryzacji transakcji.
Zazwyczaj klucz prywatny nie jest udostępniany i tylko właściciel powinien go znać. Innymi słowy, jeśli ktoś przyzna dostęp do Twojego klucza prywatnego, będzie miał prawo do wyczerpania Twojego majątku w portfelu.
Dlatego musisz zrozumieć, czym one są i dlaczego są tak ważne. Być może nauczysz się, jak nie być osobą, która blokowała miliony z fortuny bitcoinów.
Czym jest klucz publiczny i prywatny?
Klucz publiczny i prywatny jest zasadniczo używany do odszyfrowywania wiadomości zaszyfrowanych w złożonym algorytmie matematycznym w metodologii kryptografii. Podczas gdy klucz publiczny może być szeroko rozpowszechniany, klucz prywatny używany w kontekście kryptowalut ma być dyskretnie traktowany jako hasło do ochrony zasobów cyfrowych.
Zazwyczaj te klucze prywatne różnią się w zależności od różnych typów kryptowalut, chociaż prawie wszystkie wykorzystują szyfrowanie 256-bitowe. Obejmuje to BTC, ETH, LTC i inne. Na przykład klucz prywatny aBitcoin jest formatowany z wartościami:
0x01 i 0xFFFF FFFF FFFF FFFF FFFF BAAE DCE6 AF48 A03B BFD2 5E8C D036 4140, reprezentujący prawie cały zakres wartości 2256-1.
Przykład klucza publicznego jest następujący:
3048 0241 00C9 18FA CF8D EB2D EFD5 FD37 89B9 E069 EA97 FC20 5E35 F577 EE31 C4FB C6E4 4811 7D86 BC8F BAFA 362F 922B F01B 2F40 C744 2654 C0DD 2881 D673 CA2B 4003 C266 E2CD CB02 0301 0001100011
Klucz to sekwencja losowych symboli dostępnych dla każdej osoby (klucz publiczny) lub znanych tylko jej właścicielowi (klucz prywatny). Klucz publiczny służy do szyfrowania, ale jest to tylko klucz prywatny, który może pomóc odszyfrować informacje. Można jednak znaleźć klucz publiczny, jeśli zna się klucz prywatny, ale stosunkowo niemożliwe jest uzyskanie klucza prywatnego z kluczem publicznym.
Portfele kryptowalutowe są doskonałym przykładem wykorzystania kluczy publicznych i prywatnych. Podczas rozważania portfeli klucz publiczny jest adresem użytkownika i daje innym uczestnikom sieci punkt dostępu do wysyłania tokenów do tego portfela. Jeśli jednak użytkownik chce wysłać kryptowaluty między sobą, będzie potrzebował kluczy prywatnych, aby potwierdzić transakcję.
Podobnie jak logowanie do poczty e-mail, będziesz potrzebować hasła. Adres e-mail jest stałym punktem do wysyłania wiadomości przez innych uczestników sieci e-mail. Hasło jest wymagane, aby uzyskać pełny dostęp do konta e-mail.
Jednak przez najdłuższy czas szyfrowanie symetryczne było głównym typem szyfrowania, w którym każda wiadomość była szyfrowana i odszyfrowywana tym samym kodem (kluczem). Mimo to budzi poważne wątpliwości co do bezpieczeństwa. W związku z tym asymetryczne szyfrowanie zostało zaprojektowane w celu sprostania tym wyzwaniom związanym z bezpieczeństwem za pomocą pary kluczy (jeden publiczny i jeden prywatny) używanych oddzielnie do szyfrowania i odszyfrowywania wiadomości.
W przeciwieństwie do szyfrowania symetrycznego z jednym kluczem do szyfrowania i odszyfrowywania informacji, klucze publiczne i prywatne muszą „pasować” zaszyfrowane dane. Są one generowane i używane jednocześnie. Ale o co o to chodzi?
Metody kryptograficzne stosowane w kryptowalutach
Jeśli chodzi o tokryptografię w kryptowalutach, istnieje kilka metod, które obejmują szyfrowanie symetryczne, szyfrowanie asymetryczne i haszowanie.
Haszowanie
Hashing ma na celuzakodowanie adresów kont użytkowników w celu szyfrowania transakcji między kontami. Aby zapewnić bezpieczeństwo szyfrowania, do zapisanej wartości dodawane są losowe litery i cyfry. Ma to na celu przede wszystkim ograniczenie ryzyka łatwego odszyfrowania. Podczas gdy zapisana wartość odnosi się do cyfrowego odcisku palca lub wartości hash po zakończeniu konwersji.
Szyfrowanie symetryczne
Jest to jedno z najpopularniejszych, najłatwiejszych, ale skutecznych szyfrowania. Wiadomości są szyfrowane za pomocą pojedynczego klucza, w którym klucz może być identyczny lub różny jednocześnie między stronami. Następnie jest on przekazywany odbiorcy i odszyfrowywany po otrzymaniu i zweryfikowaniu.
Szyfrowanie asymetryczne
W przeciwieństwie do symetrycznych, szyfrowanie i odszyfrowywanie wiadomości zwykle obejmuje dwa klucze — Prywatny i Public Key.Klucze publiczne służą do weryfikacji transakcji po złożeniu wniosku o transakcję. Klucz prywatny służy do odszyfrowania wiadomości lub transakcji. Koncepcja polega na utrzymaniu autentyczności transakcji i łagodzeniu możliwości spadku bezpieczeństwa. Oznacza to również, że w przypadku zgubienia kluczy prywatnych nie ma możliwości ich znalezienia. Podobnie, jeśli klucz prywatny zostanie odsłonięty, wszelkie transakcje mogą zostać przyznane i nie można ich odzyskać, ponieważ jest to autoryzowane.
Jak działają klucze prywatne i publiczne?
Kryptografia kluczy publicznych obejmuje dwa główne przypadki użycia – identyfikację i poufność. Prostymi słowami można to opisać w następujący sposób:
Nadawca otrzymuje klucz publiczny adresata.
Nadawca używa tego klucza do szyfrowania informacji.
Nadawca wysyła zaszyfrowane informacje do adresata.
Adresat używa swojego klucza prywatnego do odszyfrowania danych.
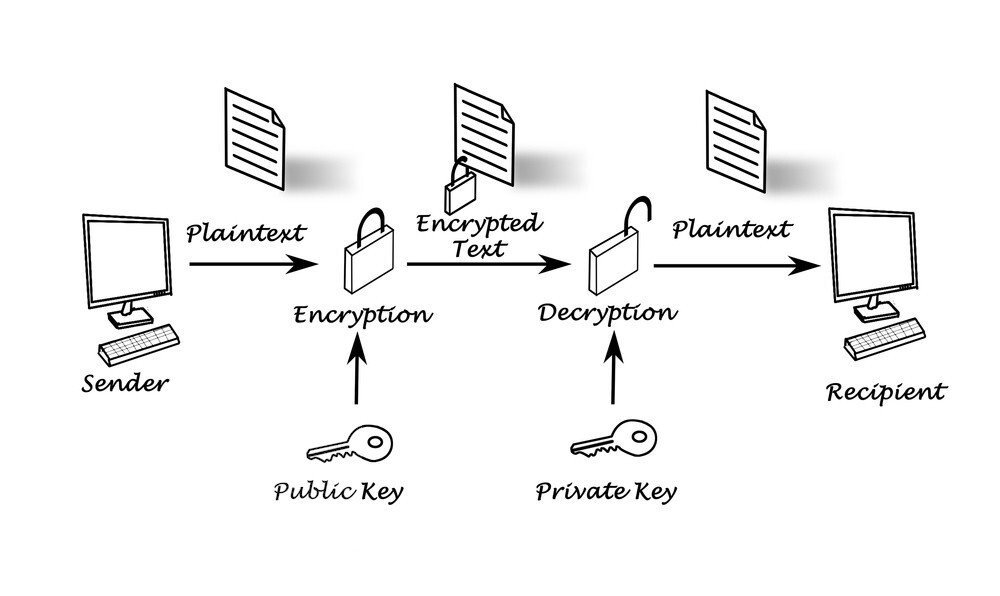
Załóżmy, że Alex (nadawca) chce wysłać 1 BTC do Jane (odbiorcy). Zna jej klucz publiczny i używa go do szyfrowania transakcji. Jane otrzymuje transakcję i odszyfrowuje transfer 1 BTC Alexa swoim kluczem prywatnym. Jane powinna być jedyną osobą, która może autoryzować transakcję, ponieważ nikt inny nie zna jej klucza prywatnego.
Jeśli chodzi o kryptowaluty, klucz prywatny jest tym, co posiadasz fizycznie. Udowodnia on Twoje prawa do zarządzania aktywami cyfrowymi i autoryzacji wszelkich transakcji. Kto zna ten klucz, może wydać powiązane fundusze.
Różnice między kluczami publicznymi i prywatnymi
Zarówno klucze prywatne, jak i publiczne mają na celu weryfikację, czy dana transakcja została wydana przez stronę, która ją podpisała i nie została wykuta z cienkiego powietrza. Chociaż oba typy szyfrowania spełniają podobny cel, różnią się one pod wieloma względami. Oto, co musisz zrozumieć:
Algorytm i mechanizm
W szyfrowaniu kluczy publicznych muszą istnieć dwa oddzielne klucze do szyfrowania i odszyfrowywania. Klucz prywatny jest przeznaczony wyłącznie dla właściciela, natomiast klucz publiczny jest dostępny dla każdego. Jeden klucz jest wymagany do przesłania danych pomiędzy dwiema stronami zaangażowanymi w kryptografię kluczy symetrycznych. Ten sam klucz prywatny służy zarówno do szyfrowania, jak i odszyfrowywania informacji. Jest ona udostępniana między nadawcą a odbiorcą zaszyfrowanej wiadomości.
Wydajność
Mechanizm klucza prywatnego jest znacznie szybszy niż mechanizm klucza publicznego. Dzieje się tak dlatego, że klucz prywatny wymaga tylko jednego klucza, podczas gdy klucz publiczny wymaga dwóch kluczy.
Prywatność
Klucz prywatny jest utrzymywany w tajemnicy i nie jest ujawniany nikomu poza właścicielem portfela. Po utracie klucza prywatnego nie można go przywrócić, a zaszyfrowany plik staje się bezużyteczny. Zazwyczaj te klucze są trudne do zapamiętania, ponieważ obejmują złożone numery. Jednak bezpieczeństwo kluczy prywatnych zależy wyłącznie od jego właściciela. Dlatego najlepszą metodą zabezpieczenia kluczy prywatnych jest pamięć offline. Z drugiej strony klucz publiczny jest otwarty dla wszystkich użytkowników i powinien być dostępny podczas wyszukiwania. Jest mało prawdopodobne, aby zgubić klucz publiczny.
Podpis cyfrowy
Zawartość sieci Web można podpisać cyfrowo kluczem prywatnym użytkownika i zweryfikować za pomocą klucza publicznego użytkownika. Ułatwia to identyfikację nadawcy wiadomości w sieci i potwierdzenie, że zaufana tożsamość wysłała wiadomość.
Podpis cyfrowy zapewnia pewne korzyści związane z bezpieczeństwem, takie jak:
Uwierzytelnianie . Udowodnia to, czy wiadomość lub użytkownik jest legalna, czy nie jest to niemożliwe.
Brak negacji . Nadawca wiadomości nie może odrzucić podpisu po komunikacji.
Uczciwość . Podpis stanowi gwarancję, że otrzymana wiadomość nie zostanie zmieniona.
Szyfrowanie i odszyfrowywanie
Treść jest szyfrowana kluczem publicznym użytkownika i można ją odszyfrować tylko za pomocą klucza prywatnego. Jest to jedyny sposób na skonwertowanie wiadomości.
Szyfrowanie zapewnia następujące korzyści w zakresie bezpieczeństwa:
Prywatność . Nie jest możliwy nieupoważniony dostęp. Poufność uzyskuje się za pomocą klucza prywatnego, który jest znany tylko jego właścicielowi i nikomu innemu.
Uczciwość . Proces szyfrowania z zabezpieczonym kluczem publicznym gwarantuje, że otrzymana wiadomość nie zostanie zmieniona.
Kryptografia kluczy publicznych jest używana w dużej liczbie protokołów i formatów danych, które są wdrażane przez szeroką gamę aplikacji i oprogramowania systemowego. Obejmuje to protokół SSL, SSH, pliki PDF podpisane cyfrowo, OpenPGP, S/MIME itp. Jest szeroko stosowana w programach, takich jak przeglądarki, w celu zapewnienia bezpiecznych połączeń w niezabezpieczonych sieciach. Kryptografia asymetryczna stanowi podstawę dla algorytmu blockchain, który stanowi podstawę dla wszystkich kryptowalut.
Korzyści i ograniczenia szyfrowania kluczy publicznych i prywatnych
Nie ma perfekcji dla żadnej metodologii ani szyfrowania, w tym kluczy publicznych i prywatnych. Oto plusy i minusy:
Profesjonaliści
Zastosowanie technologii szyfrowania kluczy prywatnych jest doskonałym sposobem dla każdej firmy na ochronę ważnych informacji przed wścibskimi oczami. Niezależnie od tego, czy wybierzesz metodę szyfrowania symetrycznego czy asymetrycznego. Oba mają swoje zalety i wady jak każda inna technologia.
Szyfrowanie symetryczne jest jednak szybsze i łatwiejsze do wykonania. System wykonuje pojedyncze, odwracalne równanie matematyczne w celu zaszyfrowania lub odszyfrowania pliku. Dlatego ta metoda wymaga mniej zasobów komputerowych niż szyfrowanie asymetryczne.
Jednocześnie szyfrowanie kluczy prywatnych zapewnia znacznie wyższy poziom bezpieczeństwa, ale nadal ma pewne niepowodzenia. Głównym problemem związanym z tą metodą jest problem kluczowego transportu. Obejmuje to niezabezpieczone formy komunikacji w celu przekazania klucza. Ryzykowne jest umożliwienie stronom trzecim dostępu do klucza, który odblokowuje dane. Ta metoda nie może zagwarantować pochodzenia i autentyczności wiadomości i może spowodować pewne problemy w przypadku sporu lub wątpliwości.
Jeśli użytkownik chce oddzielić dane lub fundusze między grupy, konieczne jest wygenerowanie wielu kluczy prywatnych i zarządzanie nimi. Zbyt wiele kluczy nie jest tak wygodnych, a nowy klucz wspólny dla każdej strony może spowodować wzrost poziomu bezpieczeństwa.
Wady
Wady tej metody są związane z pewnymi ciężkimi słabościami. Po pierwsze, utrata klucza prywatnego powinna prowadzić do katastrofalnych konsekwencji. Oznacza to, że nikt nie może odszyfrować otrzymanych danych. Jeśli chodzi o kryptowalutę, właściciel portfela nie będzie mógł uzyskać dostępu do swojego portfela, jeśli klucz prywatny zostanie zgubiony.
Kiedy wybrać klucz publiczny lub prywatny?
Wybór metody szyfrowania różni się w zależności od preferencji i wygody użytkownika. Szyfrowanie symetryczne jest korzystne, jeśli cenisz szybkość i ochronę danych niż reszta. Na przykład algorytm szyfrowania symetrycznego przyjęty przez Advanced Encryption Standard (AES) jest używany przez wiele dużych firm i podmiotów, takich jak Apple i Microsoft.
Poza tym, jeśli skupisz się na przechowywaniu danych, idealne jest szyfrowanie symetryczne. Działa dobrze, jeśli zaszyfrowane dane są przechowywane na urządzeniu i nie są przesyłane.
Kryptografia asymetryczna będzie preferowanym wyborem, jeśli zwiększone bezpieczeństwo jest priorytetem nad prędkością i mocą obliczeniową. Jest to również ważne, gdy wymagana jest weryfikacja tożsamości, ponieważ kryptografia symetryczna jej nie obsługuje. Technologie Blockchain polegają na potwierdzeniach tożsamości w celu autoryzacji transakcji. Tak więc traderzy i inwestorzy kryptowalutowi wolą to robić.
Myśli zamykające
W miarę zbliżania się do sfery cyfrowej przechowywanie danych i bezpieczeństwo stają się coraz ważniejsze. Szyfrowanie kluczy publicznych pomaga użytkownikom utrzymywać rozsądne praktyki bezpieczeństwa, ponieważ nikt nie zna klucza prywatnego w połączeniu z otwartym kluczem publicznym. Korzystne jest unikanie potencjalnych przechwyceń i oszustw cybernetycznych. Wystarczy jednak zadbać o to, aby Twój klucz prywatny był bezpieczny i niedostępny dla innych.
Rozpoczęcie transakcji jest trudne, ale zabezpieczenie funduszy jest jeszcze trudniejsze. Bybit zachęca do zabezpieczenia swoich danych i poznania znaczenia poszanowania prywatności, ochrony danych i budowania zaufania.